Bảo mật dữ liệu khi triển khai AI đang trở thành vấn đề được nhiều doanh nghiệp Việt Nam quan tâm khi đẩy mạnh ứng dụng trí tuệ nhân tạo vào hoạt động kinh doanh. Khảo sát được Synology công bố tại sự kiện thường niên ngày 15.10.2026 ở TP.HCM cho thấy, bên cạnh kỳ vọng nâng cao năng suất, doanh nghiệp vẫn phải đối mặt với những bài toán về quyền riêng tư, an toàn thông tin và khả năng phục hồi sau sự cố. Điều này cho thấy đầu tư công nghệ cần đi cùng chiến lược quản trị dữ liệu phù hợp.
Bảo mật dữ liệu khi triển khai AI trở thành ưu tiên của doanh nghiệp Việt
AI ngày càng được ứng dụng trong nhiều quy trình như phân tích thông tin, tự động hóa công việc và hỗ trợ ra quyết định. Tuy nhiên, để khai thác hiệu quả công nghệ này, doanh nghiệp cần có hệ thống dữ liệu đủ chất lượng, dễ tiếp cận và được bảo vệ trước những rủi ro an ninh mạng.
Theo khảo sát do Synology công bố, 91% người tham gia tại Việt Nam đánh giá hạ tầng phục vụ AI có vai trò quan trọng trong việc cải thiện quy trình và nâng cao năng suất làm việc. Dù vậy, quá trình triển khai thực tế vẫn tồn tại nhiều trở ngại, trong đó có vấn đề bảo mật thông tin, chất lượng dữ liệu và chi phí đầu tư.
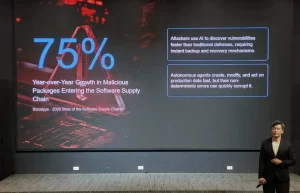
Số lượng gói phần mềm độc hại xâm nhập chuỗi cung ứng phần mềm tăng 75% so với năm trước, theo số liệu được trình bày tại sự kiện của Synology
Đáng chú ý, 56,7% người tham gia khảo sát xác định bảo mật và quyền riêng tư dữ liệu là thách thức lớn nhất khi ứng dụng AI. Kết quả này phản ánh mối quan tâm ngày càng rõ rệt đối với việc kiểm soát thông tin trong bối cảnh dữ liệu được khai thác trên nhiều nền tảng và hệ thống khác nhau.
Việc mở rộng ứng dụng AI không chỉ đòi hỏi doanh nghiệp xây dựng hạ tầng đủ mạnh mà còn cần xác định rõ ai được phép truy cập dữ liệu, thông tin nào có thể được sử dụng và cách hạn chế nguy cơ rò rỉ. Vì vậy, bảo mật dữ liệu khi triển khai AI cần được xem là một phần trong chiến lược công nghệ tổng thể, thay vì chỉ là nhiệm vụ của bộ phận kỹ thuật.
Doanh nghiệp đã có công cụ bảo mật nhưng vẫn lo ngại ransomware
Một trong những vấn đề đáng chú ý từ khảo sát là khoảng cách giữa việc trang bị các công cụ bảo vệ dữ liệu và khả năng khôi phục hoạt động khi xảy ra sự cố.
Cụ thể, 97,6% người tham gia cho biết tổ chức của họ đã triển khai các công cụ bảo vệ dữ liệu. Tuy nhiên, chỉ 19,1% tự tin rằng doanh nghiệp có thể nhanh chóng phục hồi sau một cuộc tấn công bằng mã độc tống tiền, hay ransomware, đồng thời bảo vệ được dữ liệu sao lưu.
Sự chênh lệch này cho thấy việc có phần mềm bảo mật hoặc hệ thống sao lưu chưa đủ để bảo đảm doanh nghiệp có thể duy trì hoạt động khi gặp sự cố. Nếu bản sao lưu bị xóa, mã hóa hoặc không thể khôi phục, tổ chức vẫn có nguy cơ gián đoạn công việc và chịu tổn thất đáng kể.
Theo số liệu được trình bày tại sự kiện của Synology, số lượng gói phần mềm độc hại xâm nhập chuỗi cung ứng phần mềm tăng 75% so với năm trước. Đây cũng là một dấu hiệu cho thấy doanh nghiệp cần chú ý đến rủi ro phát sinh từ những thành phần phần mềm và hệ thống có liên quan, thay vì chỉ tập trung bảo vệ thiết bị nội bộ.
Để tăng khả năng chống chịu trước các sự cố, doanh nghiệp cần thường xuyên kiểm tra bản sao lưu, phân quyền truy cập hợp lý và xây dựng quy trình khôi phục dữ liệu. Các bản sao lưu quan trọng nên được bảo vệ riêng biệt, có cơ chế chống sửa đổi trái phép và được thử nghiệm khôi phục định kỳ.
Doanh nghiệp có thể tham khảo hướng dẫn phòng chống ransomware của CISA, trong đó đề cập đến việc duy trì bản sao lưu ngoại tuyến, mã hóa dữ liệu sao lưu và kiểm tra khả năng phục hồi. Những biện pháp này giúp tổ chức chuẩn bị tốt hơn trước nguy cơ mất dữ liệu hoặc gián đoạn hệ thống.
Hạ tầng tại chỗ và điện toán đám mây được doanh nghiệp ưu tiên
Bên cạnh việc củng cố các biện pháp bảo vệ, lựa chọn mô hình lưu trữ và xử lý dữ liệu cũng là vấn đề quan trọng khi doanh nghiệp mở rộng ứng dụng AI.
Khảo sát của Synology cho thấy khoảng 75% người tham gia tại Việt Nam ưu tiên hạ tầng tại chỗ hoặc mô hình kết hợp giữa hệ thống nội bộ và điện toán đám mây để đáp ứng nhu cầu dữ liệu phục vụ AI. Cách tiếp cận này cho phép tổ chức cân nhắc giữa quyền kiểm soát thông tin, khả năng mở rộng và nhu cầu vận hành thực tế.
Với hạ tầng tại chỗ, doanh nghiệp có thể chủ động quản lý hệ thống và dữ liệu trong phạm vi tổ chức. Trong khi đó, mô hình kết hợp giúp doanh nghiệp kết hợp tài nguyên nội bộ với dịch vụ đám mây, tùy theo yêu cầu về hiệu suất, chi phí và mức độ nhạy cảm của thông tin.
Tuy nhiên, không có một mô hình hạ tầng phù hợp với mọi doanh nghiệp. Việc lựa chọn cần dựa trên đặc điểm dữ liệu, yêu cầu bảo mật, nguồn lực vận hành và kế hoạch phát triển lâu dài. Nếu chỉ tập trung vào chi phí hoặc hiệu năng mà bỏ qua quản trị quyền truy cập, sao lưu và phục hồi, doanh nghiệp vẫn có thể đối mặt với những rủi ro đáng kể.
Cùng với xu hướng này, 71,3% người tham gia khảo sát cho biết tăng cường bảo mật dữ liệu nằm trong nhóm ưu tiên hàng đầu khi nâng cấp hạ tầng công nghệ. Điều đó cho thấy việc đầu tư hệ thống không chỉ nhằm đáp ứng nhu cầu ứng dụng AI mà còn phải củng cố khả năng bảo vệ thông tin trước các mối đe dọa.
Giải bài toán bảo mật dữ liệu khi triển khai AI như thế nào?
Từ những kết quả khảo sát, doanh nghiệp có thể thấy rằng việc ứng dụng AI hiệu quả phụ thuộc không chỉ vào công nghệ mà còn vào năng lực quản trị dữ liệu. Một hạ tầng hiện đại sẽ khó phát huy hết giá trị nếu tổ chức chưa có quy trình kiểm soát truy cập, bảo vệ thông tin và ứng phó khi xảy ra sự cố.
Trước hết, doanh nghiệp cần phân loại dữ liệu theo mức độ nhạy cảm, xác định quyền truy cập của từng nhóm nhân sự và hạn chế việc chia sẻ thông tin không cần thiết với các công cụ AI. Những dữ liệu liên quan đến khách hàng, nhân viên, tài chính hoặc hoạt động nội bộ cần được xử lý theo chính sách rõ ràng.
Tiếp theo, cần xây dựng chiến lược sao lưu phù hợp và kiểm tra khả năng phục hồi định kỳ. Việc diễn tập các tình huống mất dữ liệu hoặc bị tấn công giúp doanh nghiệp phát hiện điểm yếu trước khi sự cố thực sự xảy ra.
Ngoài ra, nâng cao nhận thức an toàn thông tin cho nhân viên cũng là yếu tố cần thiết. Những thói quen như kiểm tra quyền truy cập, tránh đưa dữ liệu nhạy cảm vào công cụ AI chưa được phê duyệt và nhận biết dấu hiệu lừa đảo có thể góp phần giảm nguy cơ rò rỉ thông tin.
Trong bối cảnh trí tuệ nhân tạo tiếp tục được đưa vào nhiều hoạt động kinh doanh, bảo mật dữ liệu khi triển khai AI cần được kết hợp với việc lựa chọn hạ tầng, quản lý quyền truy cập và chuẩn bị phương án khôi phục. Đây là nền tảng giúp doanh nghiệp khai thác lợi ích của công nghệ nhưng vẫn duy trì khả năng kiểm soát thông tin.
Kết quả khảo sát Synology cho thấy nhu cầu nâng cao năng suất đang đi cùng yêu cầu bảo vệ dữ liệu và tăng khả năng chống chịu trước sự cố. Khi được đầu tư đồng bộ, hạ tầng dữ liệu không chỉ hỗ trợ triển khai AI hiệu quả hơn mà còn góp phần xây dựng môi trường vận hành an toàn và bền vững cho doanh nghiệp Việt Nam.
Xem thêm >> Giải thưởng Nguyễn Chí Thanh 2026: 2 người trẻ lan tỏa điều tử tế